Programmieren
Liest das Repository, startet den Build, liest die Fehler.
Der Teil eines Entwicklertags, der kein Nachdenken ist: dieses Token dekodieren, was macht diese Cron-Zeile eigentlich, warum passt dieser String nicht. Alles exakt, und nichts davon sollte ein Modell aus dem Gedächtnis machen.
Token, Cron-Zeile, String, Datei, was auch immer sich nicht benimmt.
Nicht das Gedächtnis. Eine Prüfsumme aus dem Gedächtnis ist eine Prüfsumme, die richtig aussieht.
Mit der Begründung und mit dem, was nicht geprüft wurde.
Es führt deinen Code nicht aus. Werkzeuge, die ein Repository anfassen, laufen über die Desktop-App auf deinem eigenen Rechner, wo du jeden Befehl siehst, bevor er ausgeführt wird.
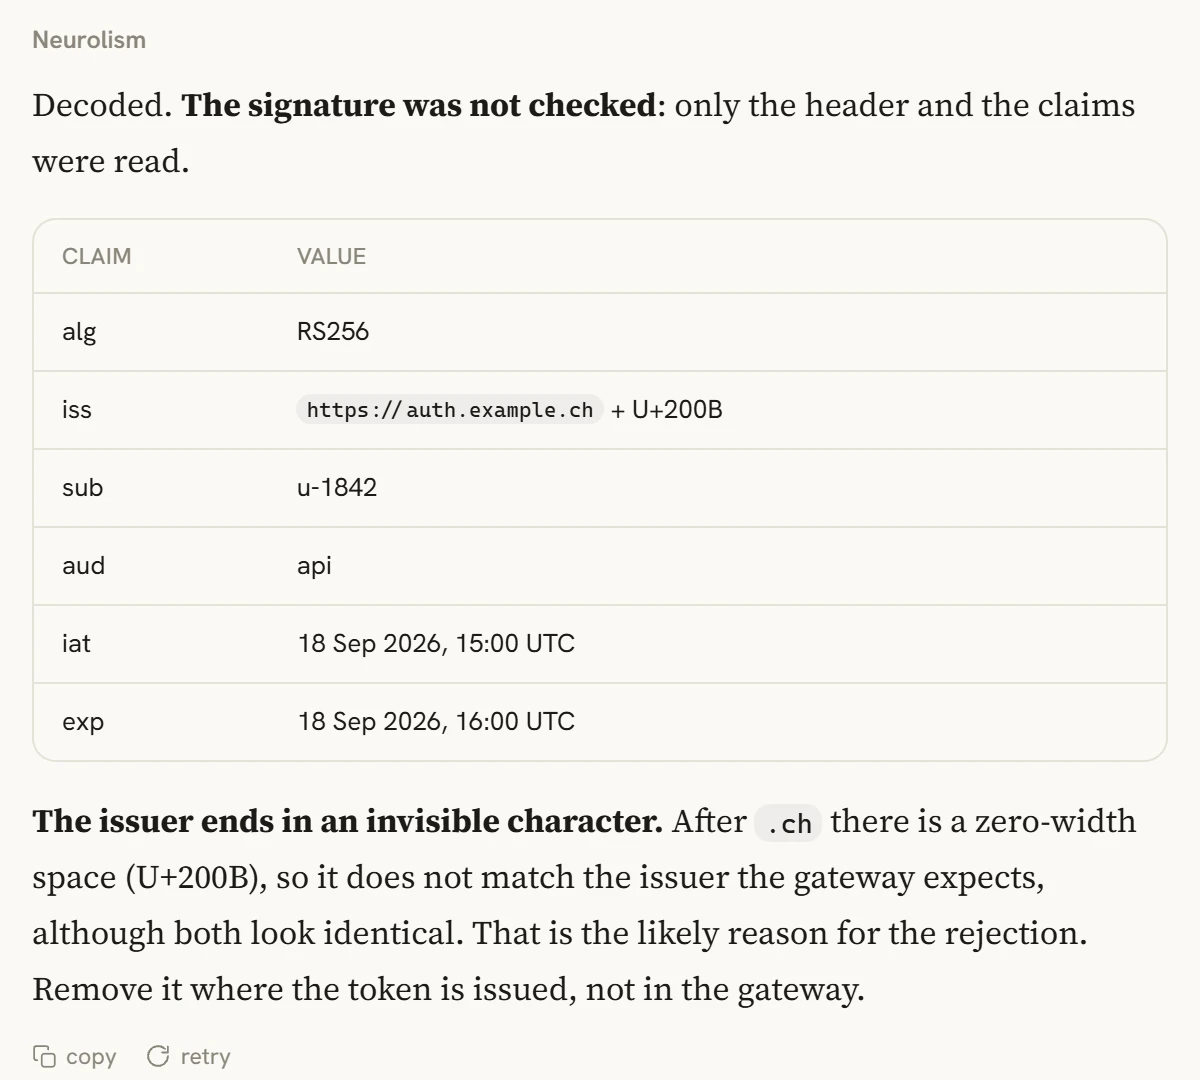
Dieses JWT wird vom Gateway abgelehnt. Dekodiere es, sag mir, ob es abgelaufen ist, und prüf, ob im Issuer-String etwas Unsichtbares steckt.
Small für alles davon. Das sind Werkzeugaufrufe; das Modell muss nur das richtige auswählen.
Grössen vergleichenEs wird auf unserem Server dekodiert und nicht über das Gespräch hinaus gespeichert. Die Signatur wird nie geprüft, also braucht es keinen Schlüssel, und wir wollen auch keinen.
In der Desktop-App, auf deinem Rechner, und jeder Befehl wird dir gezeigt, bevor er läuft. Nie auf unserem Server.
Weil es antworten wird. Ein Modell erzeugt einen String, der wie eine Prüfsumme aussieht, mit der Selbstsicherheit einer echten, und genau diesen Fehler gilt es zu vermeiden.
Liest das Repository, startet den Build, liest die Fehler.
Arbeitet ein Problem durch und sagt, wo die Überlegung aufhört.
Liest, was sich angesammelt hat, schreibt, was geschrieben werden muss.